6 вариантов отключения secure boot на разных системах и моделях ноутбуков
Содержание:
- Устранение неполадок при сбое безопасной загрузки
- Информация по UEFI Secure Boot
- Для чего нужен Secure Boot?
- Исправление неполадок
- Инструкция по отключению Secure Boot на разных платах и ноутбуках
- Вариант отключения на устройствах Hewlett-Packard
- Когда нужно включать Launch csm?
- HP
- Как узнать активирована ли функция Secure Boot на Windows?
- Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
- Фольгированные утеплители — видео
- Нужен ли пользователям Secure Boot?
- Как отключить Secure Boot
- Как отключить Secure Boot
- Как отключить Secure Boot на ноутбуке Toshiba. Утилита InsydeH20 setup utility
- Как отключить опцию Secure Boot на ноутбуке HP
- Как отключить опцию Secure Boot на ноутбуке Samsung. Aptio Setup Utility
- Как отключить опцию Secure Boot на ноутбуке Packard Bell
- Как отключить Secure Boot на стационарном компьютере
- Заключение
- Итог
Устранение неполадок при сбое безопасной загрузки
Есть несколько небольших исправлений, которые мы можем попытаться запустить для загрузки вашей системы с включенной безопасной загрузкой.
- Обязательно включите настройки UEFI в меню BIOS; это также означает, что Legacy Boot Mode и его эквиваленты отключены.
- Проверьте тип раздела вашего диска. Для UEFI требуется стиль раздела GPT, а не MBR, используемый в устаревших настройках BIOS. Для этого введите «Управление компьютером» в строке поиска в меню «Пуск» Windows и выберите лучшее соответствие. Выберите Управление дисками в меню. Теперь найдите основной диск, щелкните правой кнопкой мыши и выберите « Свойства». Теперь выберите громкость. Ваш стиль раздела указан здесь. (Если вам нужно переключиться с MBR на GPT, изменить стиль раздела можно только одним способом: создать резервную копию данных и стереть диск.)
- Некоторые менеджеры прошивок имеют возможность восстановить заводские ключи , которые обычно находятся на той же вкладке, что и другие параметры безопасной загрузки. Если у вас есть эта опция, восстановите заводские ключи Secure Boot. Затем сохраните и выйдите, и перезагрузите компьютер.

Информация по UEFI Secure Boot
Данная функция может быть полезна для корпоративного сегмента, так как позволяет предотвратить несанкционированную загрузку компьютера с неавторизованных носителей, которые могут содержать различное вредоносное и шпионское ПО.
Обычным же пользователям ПК эта возможность ни к чему, наоборот, в некоторых случаях она может даже мешать, например, если вы хотите установить Linux совместно с Windows. Также из-за неполадок с настройками UEFI во время работы в операционной системе может вылазить сообщение об ошибке.
Чтобы узнать, включена ли у вас данная защита, необязательно переходить в BIOS и искать информацию по этому поводу, достаточно сделать несколько простых шагов, не выходя из Windows:
- Откройте строку «Выполнить», используя комбинацию клавиш Win+R, затем введите туда команду «cmd».
После ввода откроется «Командная строка», куда нужно прописать следующее:
В открывшемся окне выберите пункт «Сведения о системе», находящийся в левой части окна. Далее нужно найти строчку «Состояние безопасной загрузки». Если напротив стоит «Откл.», то вносить какие-либо изменения в BIOS не нужно.
В зависимости от производителя материнской платы, процесс отключения данной функции может выглядеть по-разному. Рассмотрим варианты для самых ходовых производителей материнских плат и компьютеров.
- Войдите в BIOS.
Подробнее: Как войти в BIOS на ASUS
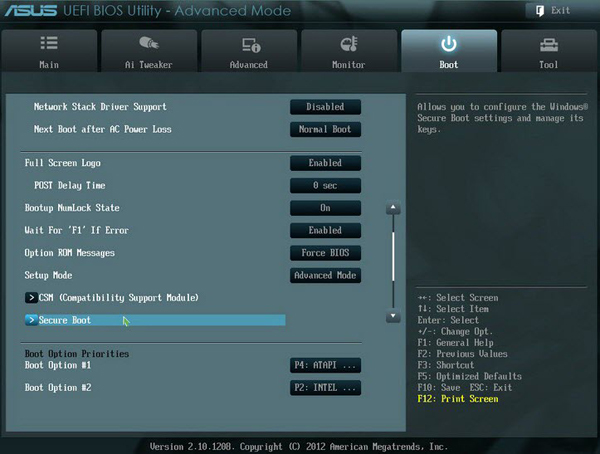
В главном верхнем меню выберите пункт «Boot». В некоторых случаях главного меню может не быть, вместо него будет приведён список различных параметров, где нужно найти пункт с таким же названием.
Перейдите в «Secure Boot» или и найдите параметр «OS Type». Выберите его при помощи клавиш со стрелочками.
Нажмите Enter и в выпавшем меню поставьте пункт «Other OS».
Выйдите при помощи «Exit» в верхнем меню. При выходе подтвердите изменения.
- Войдите в BIOS.
Подробнее: Как войти в BIOS на HP
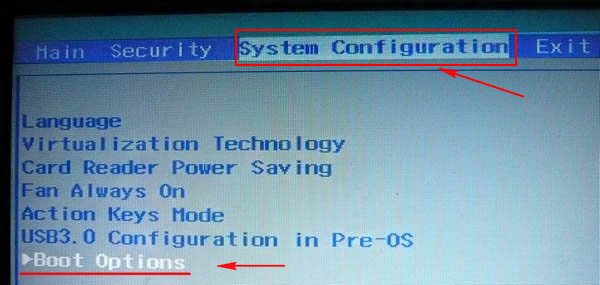
Теперь перейдите во вкладку «System Configuration».
Оттуда войдите в раздел «Boot Option» и найдите там «Secure Boot». Выделите его и нажмите Enter. В выпавшем меню нужно поставить значение «Disable».
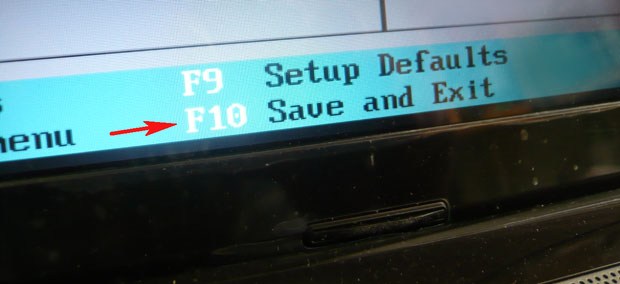
Выйдите из BIOS с сохранением изменений, используя клавишу F10 или пункт «Save & Exit».
Способ 3: Для Toshiba и Lenovo
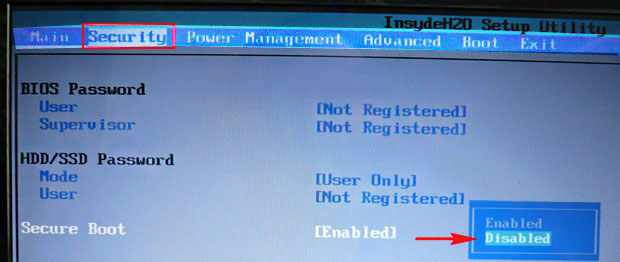
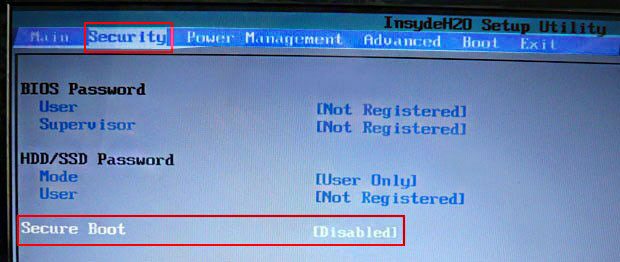
Здесь, после входа в BIOS, вам нужно выбрать раздел «Security». Там должен быть параметр «Secure Boot», напротив которого нужно установить значение «Disable».
Способ 4: Для Acer
Если с предыдущими производителями всё было относительно просто, то тут изначально нужный параметр будет недоступен для внесения изменений. Чтобы разблокировать его, понадобится поставить пароль на BIOS. Сделать это можно по следующей инструкции:
- После входа в BIOS, перейдите в раздел «Security».
- В нём нужно найти пункт «Set supervisor password». Чтобы поставить пароль суперпользователя, вам нужно лишь выбрать этот параметр и нажать Enter. После этого открывается окно, куда требуется вписать придуманный пароль. Требований к нему нет практически никаких, поэтому это вполне может быть что-то вроде «123456».
Для того, чтобы все параметры BIOS разблокировались наверняка, рекомендуется произвести выход с сохранением изменений.
Чтобы снять режим защиты, воспользуйтесь этими рекомендациями:
- Повторно войдите в BIOS с использованием пароля и перейдите в раздел «Authentication», что в верхнем меню.
- Там будет параметр «Secure Boot», где нужно поменять «Enable» на «Disable».
Теперь выйдите из BIOS с сохранением всех изменений.
Способ 5: Для материнских плат Gigabyte
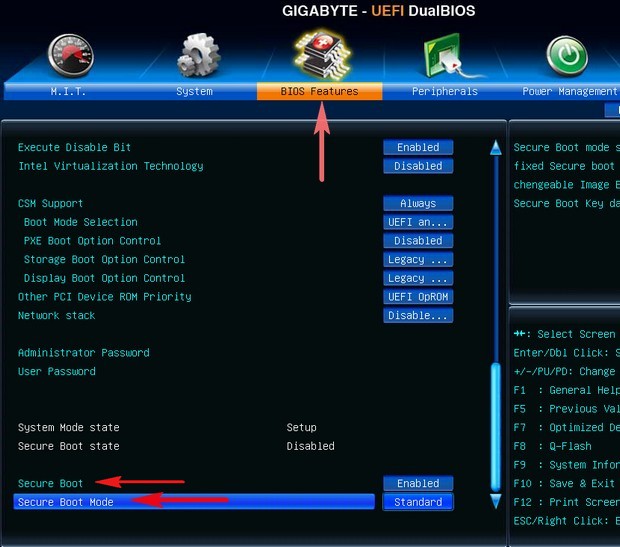
После запуска БИОС вам нужно перейти во вкладку «BIOS Features», где необходимо поставить значение «Disable» напротив «Secure Boot».
Выключить UEFI Secure Boot не так сложно, как может показаться на первый взгляд. К тому же, как таковой пользы для обычного пользователя данный параметр в себе не несёт.
Опишите, что у вас не получилось.
Наши специалисты постараются ответить максимально быстро.
Для чего нужен Secure Boot?
Secure Boot это функция, защищающая компьютер от несанкционированной загрузки с диска или другого накопителя (флешка, жёсткий диск). Сделано это на тот случай, если вредоносные программы проникли в опцию загрузки и попытаются внедриться в систему посредством запуска Windows.
Таким образом, чужеродный код не сможет выполниться в режиме ядра, тем самым проникнув в реестр и автозагрузку. Опция полезная, но очень мешает при переустановке или восстановлении системы. Возникает резонный вопрос: «Как отключить Secure Boot при необходимости?»
Во времена старых материнских плат сделать это было довольно легко: поменять местами параметры «enabled» и «disabled» (рис.1) выбрав «Disabled» и нажав на Enter.
Во времена старых материнских плат сделать это было довольно легко: поменять местами параметры «enabled» и «disabled» (рис.1) выбрав «Disabled» и нажав на Enter
рис.1
На новых прошивках делать нужно то же самое, за некоторыми незначительными отличиями. И настройка uefi на новеньких моноблоках, и настройка uefi bios на asus заключается в одном и том же: отыскать опцию, являющуюся Secure Boot, или выполняющую те же функции, но носящую другое название, и отключить её. Нужно признать, что чем новее верия биос, тем сложнее процесс отключения злосчастного «секьюр бут».
Исправление неполадок
Иногда настройки Secure Boot могут оказаться неправильными.
В этом случае, даже установив систему, в углу рабочего стола можно увидеть сообщение об ошибке типа «Профессиональная Безопасная загрузка (SecureBoot) настроена неправильно Build 9600».
Причина появления этой информации заключается вовсе не в том, что операционная система оказалась нелицензионной или была неправильно активирована, а только о снижении безопасности компьютера и необходимости в следующих действиях:
- Определение одним из трёх известных способов, работает ли в настоящее время Secure Boot;
- Проверка типа политики безопасности;
- Если режим отключён, для устранения надписи о проблемах с безопасностью следует его включить (при установке системы можно снова выбрать отключение SB), перезагрузить компьютер, войти в БИОС и включить Secure Boot.

Рис.5. Включение SB в настройках UEFI материнской платы AsRock для решения неполадки.
Если применённый метод не помог устранить проблему, настройки UEFI следует попробовать сбросить до заводских.
Для этого в БИОС есть пункт Factory Default. При отсутствии поддержки этого режима у компьютера решить вопрос, скорее всего, не получится.
Единственный возможный вариант – установка таких обновлений от Microsoft, как KB288320, которое находится в составе пакета GA Rollup A.
Скачать его можно с официального сайта производителя, обязательно учитывая разрядность вашей системы – х86 или 64.
Инструкция по отключению Secure Boot на разных платах и ноутбуках
Для начала потребуется войти в BIOS, а сделать это можно несколькими способами – с помощью специальной клавиши перед загрузкой системы (F1, F2, Del или Esc, в зависимости от модели ноутбука и материнской платы) или через «Особые варианты загрузки». Далее действия зависят от модели и производителя ноутбука или материнской платы.
Вот как действовать во втором случае – открываю «Параметры» нажатием на комбинацию Win + I, перехожу в категорию «Обновление и безопасность», открываю раздел «Восстановление». Чуть прокрутив вниз, нахожу «Особые варианты загрузки» и кнопку «Перезагрузить сейчас» — жму по ней.
Для перехода к BIOS можно воспользоваться особыми вариантами загрузки в настройках системы
Потом действую так – в окне «Выбор действия» кликаю на «Поиск и устранение неисправностей», потом в «Диагностике» жму на «Дополнительные параметры». В следующем окне, практически в самом низу, будет пункт «Параметры встроенного ПО UEFI». Подтверждаю выбор, после компьютер перезагружается и открывается уже в BIOS.
Asus
При входе в BIOS перехожу в «Advanced Mode». Для отключения безопасной загрузки на платах ASUS необходимо перейти во вкладку Boot, там перейти к пункту «Secure Boot», в строке «OS Type» отметить «Other OS». Далее сохраняю настройки нажатием на клавишу F10, перезагружаю компьютер и проверяю результат.
Чтобы приступить к отключению Secure Boot, для начала надо перейти в режим Advanced
Если BIOS или UEFI выглядит иначе, тогда действовать надо так – открыть раздел «Security»/«Boot», перейти к элементу «Secure Boot» и установить на нем значение «Disabled», затем сохранить изменения и перезагрузить компьютер.
HP
В новых моделях ноутбуков и прочих устройств HP данный раздел называется «System Configuration». В остальных он стандартен – «Boot», дальнейшие шаги практически идентичны. Перехожу к нему, ищу в списке соответствующий пункт и устанавливаю значение «Disabled». В конце сохраняю настройки и выхожу из инструмента.
Вот так выглядит нужный раздел в BIOS на ноутбуках HP
Toshiba и Lenovo
В этих ноутбуках способ перехода к BIOS практически не отличается. После этого нужно открыть раздел «Security», перейти к элементу «Secure Boot» и деактивировать его, поставив значение «Disabled».
Примерно таким образом выглядит раздел Security в ноутбуках Lenovo и Toshiba
Dell
В ноутбуках Dell нужный пункт располагается в разделе «Boot», подменю «Fast boot» или «UEFI BOOT», в зависимости от версии устройства. Далее в списке потребуется найти его и перевести значение в «Disabled». После внесения изменений обязательно сохраняю настройки нажатием на кнопку F10 и выхожу из утилиты.
Acer
А вот с ноутбуками Acer придется попотеть – просто так отключить безопасную загрузку в BIOS не удастся. Для этого потребуется сначала установить пароль в разделе Security с помощью утилиты Set Supervisor Password. Только после этого доступ откроется, и тут я перехожу во вкладку Boot, нахожу искомый элемент и отключаю его, сменив значение.
В компьютерах Acer путь к необходимому параметру отличается. Он находится во вкладке Authentication, в котором тоже нужно перевести значение. При необходимости надо переключить режим загрузки на «CSM» и установить «Legacy Mode» вместо UEFI.
Отключение Secure Boot в компьютерах на материнской плате Acer производится через этот раздел
Материнские платы Gigabyte
В материнских платах Gigabyte отключение функции безопасной загрузки производится через раздел «BIOS Features» (где-то он называется просто «BIOS»). В списке элементов сразу можно увидеть «Secure Boot», после чего потребуется изменить его значение с «Включено» на «Выключено».
Вариант отключения на устройствах Hewlett-Packard
Читай также: 5 Советов по настройке файла подкачки Windows (7/8/10)
Выполнение данной операции на некоторых моделях ноутбуков HP может быть сопряжено с некоторыми дополнительными действиями.
Одной из таких моделей является HP Pavilion.

BIOS ноутбука HP
Изначально следует запустить ноутбук и в самом начале загрузки (как только на экране монитора появятся самые первые символы) нажать и удерживать некоторое время кнопкой Esc.
После этого появится «Startup Menu», которое содержит варианты загрузки.
Далее нужно воспользоваться кнопкой F10, чтобы попасть в окно настроек BIOS.
Войдя в него вам предстоит выбрать раздел меню «System Configuration», расположенный в верхней части окна, перемещаться к которому следует с помощью кнопок со стрелками.
Нажатием на Enter вы попадете в окно настроек данного пункта, в котором нужно выбрать из имеющегося списка пункт «Secure Boot».
Чтобы его отключить — установите напротив него значение (отключено).
После этого перейдите к пункту «Legacy support», отвечающему за совместимость с другими операционными системами.
Переведите его в состояние , так как по умолчанию данная функция отключена.
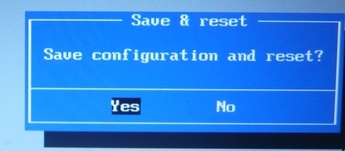
На ваши действия система выдаст предупреждение, которое необходимо проигнорировать и выбрать пункт «Yes».
Далее жмете на кнопку Enter, после чего происходит стандартная перезагрузка.
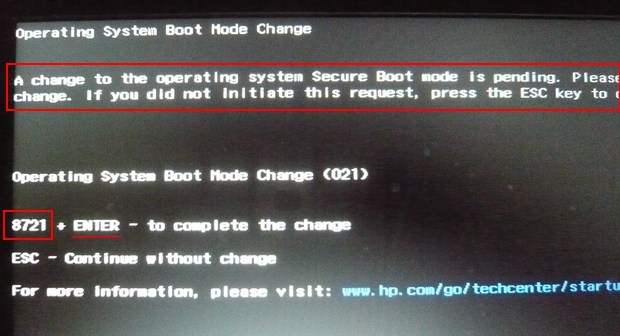
В ее процессе откроется окно с предупреждением о том, что произведено изменение режима безопасной загрузки операционной системы.
Для завершения произведенных настроек будет предложено ввести четырехзначный код и нажать на клавишу Enter.
После этого компьютер продолжит перезагрузку, а все имеющиеся изменения BIOS UEFI вступят в силу.
При его новом запуске необходимо удерживать Esc на клавиатуре, которая позволит войти в загрузочное меню.
Здесь вам понадобится выбрать вариант запуска операционной системы — жесткий диск, CD-Rom или загрузочная флешка.
Когда нужно включать Launch csm?
Когда вы собираетесь переустанавливать Windows данную опцию лучше активировать, ведь она в большинстве случаев по умолчанию отключена. Иначе не исключено, что вы попросту не загрузитесь со своего загрузочного носителя или он будет отсутствовать в списке загрузочных устройств.
launch csm в отключенном состоянии

Secure Boot
(защищенная загрузка или безопасная загрузка) – это одна из функций UEFI, позволяющая бороться с руткитами и буткитами (которые используют уязвимости в прошивке BIOS) еще на предварительном этапе загрузки ОС. Технология безопасной загрузки – один из эшелонов обороны в новых ОС Microsoft — Windows 8 и Windows Server 2012. В этой статье мы рассмотрим практические и теоретические аспекты работы Secure boot в ОС Windows 8
(актуально и для Windows Server 2012).
Не секрет, что в современных системах загрузка ОС является одним из самых уязвимых компонентов с точки зрения безопасности. Злоумышленнику достаточно передать функции загрузчика на свой («вредоносный») загрузчик, и подобный загрузчик не будет детектироваться системой безопасности ОС и антивирусным ПО.
Функция Secure Boot в Windows 8 позволяет в процессе загрузки (до запуска операционной системы) организовать проверку всех запускаемых компонентов (драйвера, программы), гарантируя, что только доверенные (с цифровой подписью)
программы могут выполняться в процессе загрузки Windows. Неподписанный код и код без надлежащих сертификатов безопасности (руткиты, буткиты) блокируется UEFI (однако и эту систему защиту можно обойти, вспомните червя Flame, подписанного фальшивым сертификатом Microsoft
). В случае обнаружения компонента без цифровой подписи автоматически запустится служба Windows Recovery, которая попытается внести изменения в Windows, восстановив нужные системные файлы.
Совет.
Что делать, если на после обновления до Windows 8.1, на рабочем столе в правом нижнем углу надпись появилась надпись « ?
Стоит однозначно понимать, что для использования технологии защищенной загрузки вместо BIOS на ПК должна использоваться система UEFI (что это такое описано в статье ). Кроме того, прошивка материнской платы должна поддерживать спецификацию UEFI v2.3.1
и иметь в своей базе сигнатур UEFI сертификат центра сертификации Microsoft Windows (или сертификаты OEM-дилеров аппаратного обеспечения, заверенные Microsoft). Все новые компьютеры с предустановленной Windows 8 (64 битными версиями), получившие наклейку «Windows 8 ready
», по требованию Microsoft, обязательно
требуют активной Secure Boot. Также отметим, что Windows 8 для ARM (Windows RT) нельзя установить на оборудование, не поддерживающее UEFI или позволяющее отключить Secure Boot.Для работы secure boot или ELAM модуль TPM (trusted platform module) не требуется
!
Другой компонент защищенной загрузки Windows 8 — ELAM
(Early-launch Anti-Malware — технологией раннего запуска защиты от вредоносного ПО), обеспечивает антивирусную защиту ещё до завершения загрузки компьютера. Тем самым сертифицированный антивирус (имеются в виду продукты различных вендоров, а не только Microsoft) начинает работать еще до того, как вредоносное ПО получит шанс запуститься и скрыть свое присутствие.
HP
После входа в BIOS, откройте раздел «System Configuration«, а затем перейдите во вкладку «Boot Option» (см. скриншот ниже).

Далее переключите «Secure Boot» в Disabled, а «Legacy Support» в Enabled. Затем сохраните настройки и перезагрузите ноутбук.

После перезагрузки появиться текст «A change to the operating system secure boot mode is pending…».
Нас предупреждают о внесенных изменениях в настройки и предлагают подтвердить их кодом. Просто нужно ввести код, показанный на экране и нажать на Enter.
После этого изменения ноутбук перезагрузиться, а Secure Boot будет отключен.
Чтобы загрузиться с флешки или диска: при включении ноутбука HP нажмите на ESC, а в стартовом меню выберите пункт «F9 Boot Device Options», дальше сможете выбрать устройство, с которого хотите загрузиться.
PS
В принципе, в ноутбуках других марок отключение Secure Boot проходит аналогичным образом, никаких особых различий нет. Единственный момент: на некоторых моделях «усложнен» вход в BIOS (например, в ноутбуках Lenovo — об этом можете прочитать в этой статье: https://pcpro100.info/how-to-enter-bios-on-lenovo/). На сим закругляюсь, всем всего доброго!
Как узнать активирована ли функция Secure Boot на Windows?
Этот протокол несложно активировать и деактивировать, а для понимания текущего статуса есть несколько проверенных подходов:
- При помощи сведений о системе. Запустите утилиту «Выполнить». Для этого необходимо зажать комбинацию клавиш Win+R, в появившейся строке ввести msinfo32 и нажать на Enter. Возникнет новое окно. Убедитесь, что в его левой панели выбрана строчка «Сведения о системе». В правой панели ищите строку «Состояние безопасной загрузки», у которой есть только 2 значения «Включить» и «Отключить».
- При помощи PowerShell. В утилите «Выполнить» запустите команду powershell. Откроется новое окно, в которое скопируйте следующее: Confirm-SecureBootUEFI. Если на этот запрос выдаст ответ «True», то значит опция активна, а если «False», то деактивированна. Если же появится уведомление иного характера, то значит материнка не поддерживает функцию Secure Boot.
- Эмпирическим путем. Создайте загрузочную флешку с Windows и попробуйте загрузиться с нее после перезагрузки компьютера. Если все получается успешно, то значит опция выключена, при иных обстоятельствах будет отображаться соответствующее сообщение о невозможности загрузки по соображениям безопасности.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot — одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа. Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), а также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot. Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только со стороны пользователей, но и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать при помощи ЭЦП, что они не вирусы;
- ключевой фактор безопасности — закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что с помощью протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сегодня основная сложность заключается в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, так как работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Фольгированные утеплители — видео
Нужен ли пользователям Secure Boot?
Появление функции было неоднозначно воспринято пользователями Windows. С одной стороны, её использование мешает переустановке операционной системы и, таким образом, ограничивает владельца ноутбука или ПК в своих действиях.
С другой эта же опция, по словам разработчиков, позволяет предотвратить действие руткитов – вредоносных скриптов, отрицательно влияющих на работоспособность системы.
Для того чтобы разобраться с этим вопросом, стоит подробнее рассмотреть особенности утилиты:
- Конкретное назначение Secure Boot – инициализация операционной системы при её загрузке и передача управления загрузчику ОС;
- Secure Boot представляет собой не встроенную в Windows 8 или 10 функцию, а версию протокола UEFI. Но уже сам интерфейс входит в состав загрузки Виндовс;
- Система использует SB для безопасности загрузки платформы, и настройка утилиты выполняется производителем устройства, а не операционной системы – то есть компаниями HP, Dell, Lenovo и т. д.;
- Microsoft не контролирует установку Secure Boot на компьютеры, независимо от того какая система на них установлена (Windows 7, 8 или 10 с разрядностью 32 или 64).
Функция безопасности начинает работать сразу же после включения питания компьютера, запрещая установку новых систем.
Таким образом, пользователь не может использовать для изменения ОС ни жёстким диском, ни сетевой картой, ни CD, DVD или USB-флешкой.
И, хотя производитель утверждает, что функция легко может быть отключена (пусть даже это и не даст загружаться установленной лицензионной системе), сертификация Win-8 может привести к другому результату.
Microsoft требует от разработчиков ПК и ноутбуков только установки Secure Boot, но не обязывает предусмотреть возможность её отключения. Кроме того, согласно требованиям сертификации Win-8, устанавливать ключи, отличные от защиты MS, тоже не обязательно.
Получается, что возможна такая ситуация, когда производитель выпустит компьютер с Secure Boot, который будет нельзя отключить, и системой, которая уже установлена на устройстве, придётся пользоваться постоянно. А, значит, пользователю необходимо знать о такой возможности перед покупкой ноутбука или ПК, чтобы не отключаемый SB не стал неприятным сюрпризом.
https://youtube.com/watch?v=3QuObxm38uw
Как отключить Secure Boot
Привет друзья! Протокол безопасной загрузки Secure Boot основанный на специальных сертифицированных ключах (имеющихся пока только у Windows 8) не даст загрузить ваш ноутбук с какого-либо загрузочного диска кроме установочного диска с самой «восьмёркой». Поэтому, чтобы загрузить ваш ноутбук или компьютер с установочного диска с другой операционной системой нужно отключить Secure Boot в БИОСе UEFI.
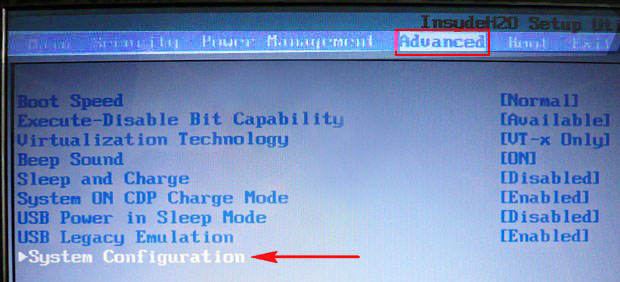
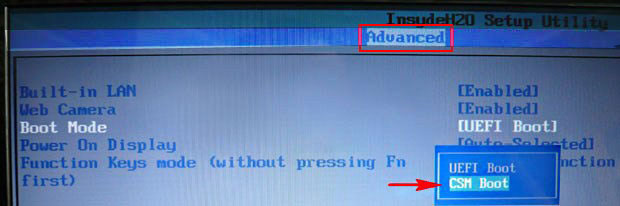
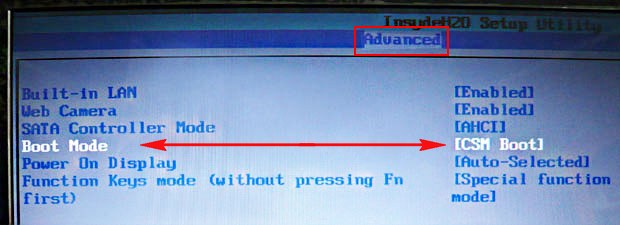
Опция протокола безопасной загрузки Secure Boot в основном находится в разделах Security, реже System Configuration или Boot, но хочу сказать, что для установки Windows 7 на новый ноутбук с БИОСом UEFI мало отключить только одну опцию Secure Boot в интерфейсе в UEFI, нужно ещё включить «режим совместимости с другими операционными системами» и называется он тоже у всех производителей по разному: «Launch CSM», или «CMS Boot», «UEFI and Legacy OS», «CMS OS», и находится в основном разделе БИОСа UEFI под названием Advanced, далее смотрите подраздел «BOOT MODE» или «OS Mode Selection».
Давайте рассмотрим настройки типичного для всех ноутбуков БИОСа InsydeH20 setup utility с элементами UEFI, к примеру данный БИОС имеют ноутбуки Acer и затем ещё рассмотрим другие подобные утилиты, которые могут иметь новейшие ноутбуки и стационарные компьютеры.
Если вам этой статьи будет мало, можете прочитать ещё две Как отключить опцию Secure Boot ноутбука ASUS и загрузить его с флешки и установка Windows 7 и Windows 8 на диск GUID (GPT) компьютера с материнской платой GIGABYTE с включенным UEFI.

Как загрузить любой ноутбук или компьютер с флешки или диска
Как отключить опцию Secure Boot на ноутбуке HP
Иногда всё проходит нет так гладко, например на некоторых моделях ноутбуков HP Pavillion для отключения Secure Boot нужно пройти ещё несколько дополнительных шагов.


При включении ноута HP жмём клавишу ESC и попадаем в стартовое меню, в нём выбираем F-9 Boot Device Options (изменение настроек загрузки), далее выбираем для загрузки нашу флешку или дисковод с установочным диском.
Как отключить опцию Secure Boot на ноутбуке Samsung. Aptio Setup Utility
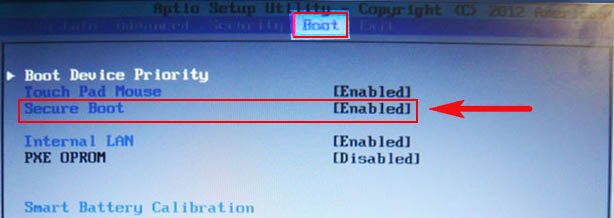
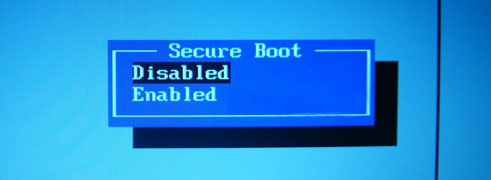
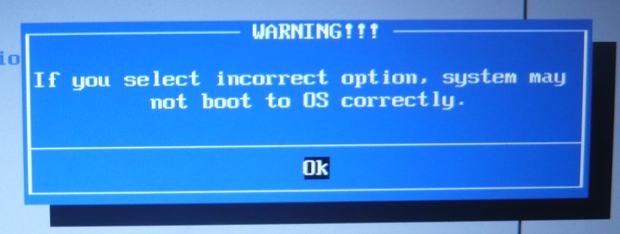
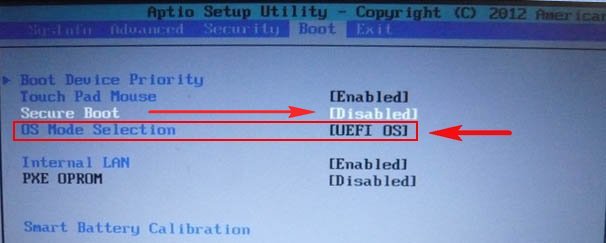
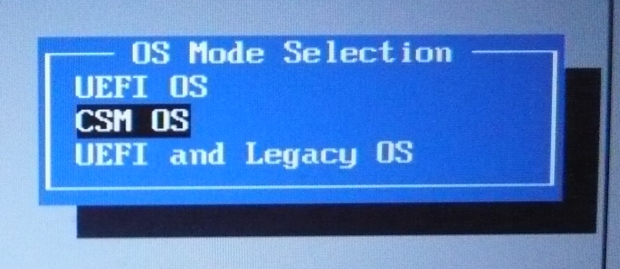
Опять выходит предупреждение о возможности следующей загрузки ноутбука с ошибкой жмём Enter. Сохраняем изменения, произведённые нами в BIOS нажимаем «F10», соглашаемся Yes, нажимаем Enter. Ноутбук перезагружается, жмём при загрузке F10 и попадаем в загрузочное меню, в нём выбираем дисковод ноутбука или загрузочную флешку.
Как отключить Secure Boot на ноутбуке Acer Aspire
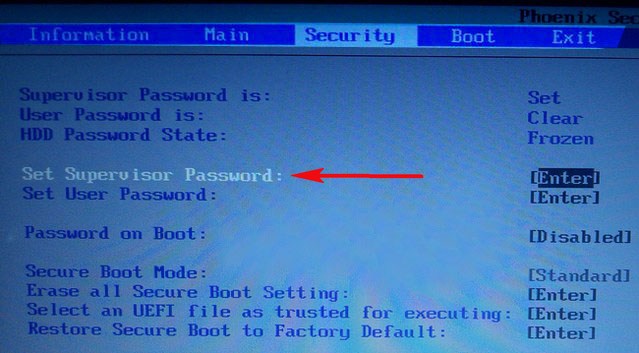
Друзья, во-первых у нас есть подробная статья, ну а здесь просто замечу, что на ноутбуках Acer Aspire опция Secure Boot по умолчанию неактивна, для того чтобы её активировать и затем отключить, нужно прежде всего назначить пароль на вход в UEFI БИОС. Что для этого нужно сделать!
Входим на вкладку «Security» и выбираем пункт «Set Supervisor Password«, нажимаем Enter и назначаем пароль. После назначения пароля опция Secure Boot станет активной и её можно будет поставить в положение Disable.
Как отключить опцию Secure Boot на ноутбуке Packard Bell

Жмём при загрузке клавишу F2, реже F6 и попадаем в БИОС UEFI ноутбука,

здесь идём во вкладку Boot.
Если до включения ноутбука Вы подключили к нему флешку, то она может не определиться сразу в этом меню.
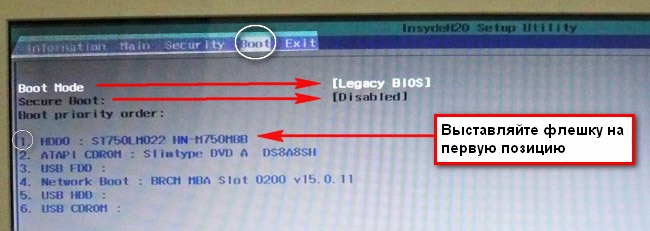
Выставляем опцию Boot Mode в положениеLegacy BIOS.
А опцию Secure Boot выставляем в положение Disabled.
Далее жмём клавишу F10, этим мы сохраняем настройки внесённые нами в БИОС ноутбука Packard Bell, затем перезагружаемся, жмём при загрузке клавишу F2 и входим опять в БИОС.
Теперь флешка должна определиться. Выставляйте флешку на первую позицию, сохраняйте настройки и перезагружайтесь. Если загрузочная флешка сделана по нашим статьям, то загрузка произойдёт успешно.
Как отключить Secure Boot на стационарном компьютере
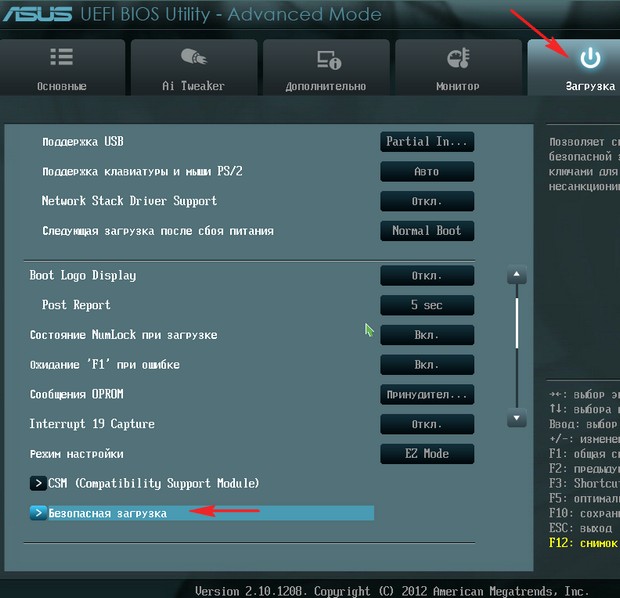
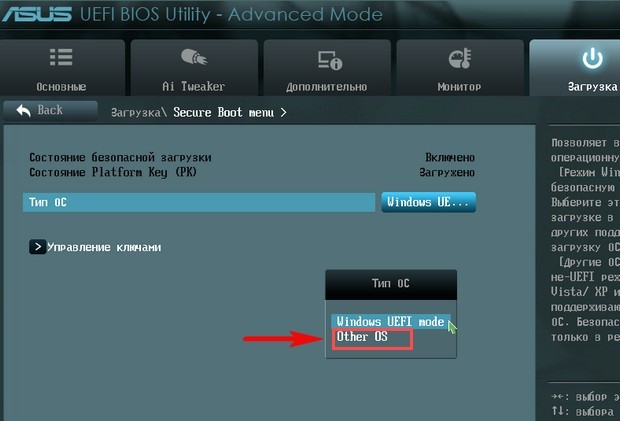
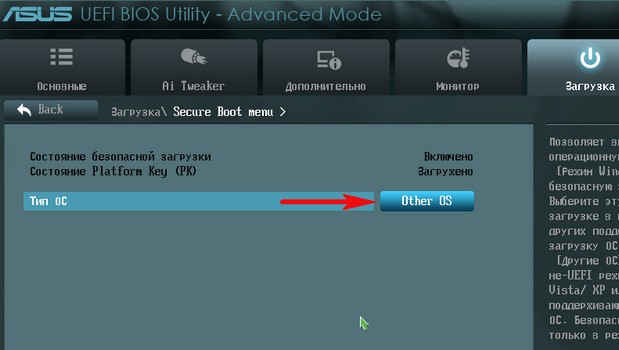
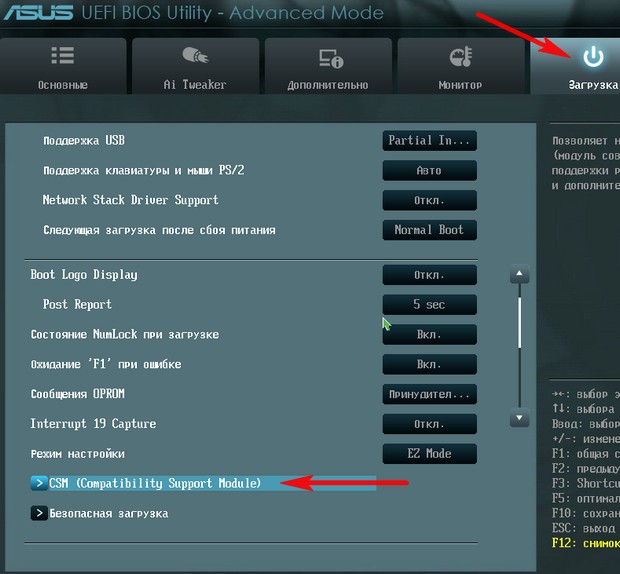

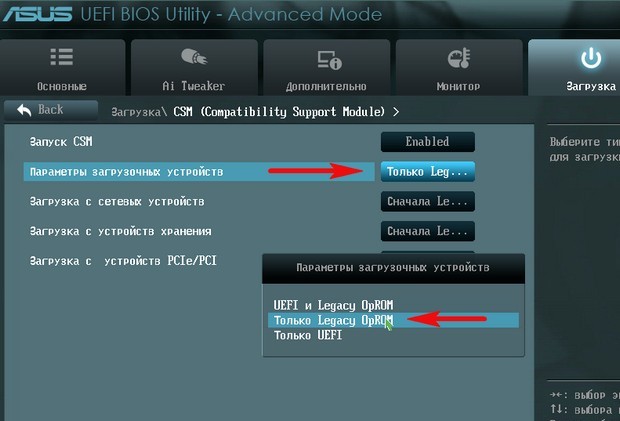
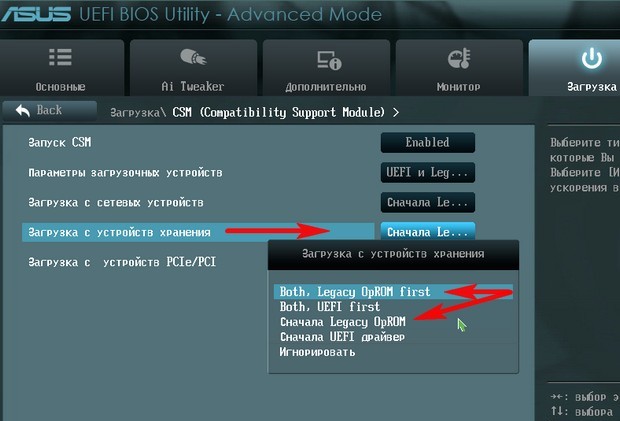
Этими действиями мы отключили Secure Boot и включили режим расширенной загрузки. Нажимаем F10, и сохраняем изменения внесённые нами в UEFI BIOS. Сохранить конфигурацию и выполнить сброс? Да.
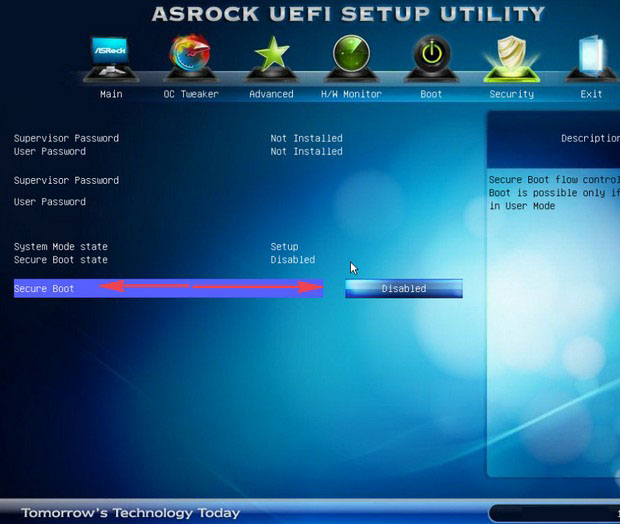
Отключаем опцию Secure Boot в интерфейсе UEFI материнской платы Asrock.
Установка Windows 7 и Windows 8 на диск GUID (GPT) компьютера с материнской платой GIGABYTE с включенным UEFI
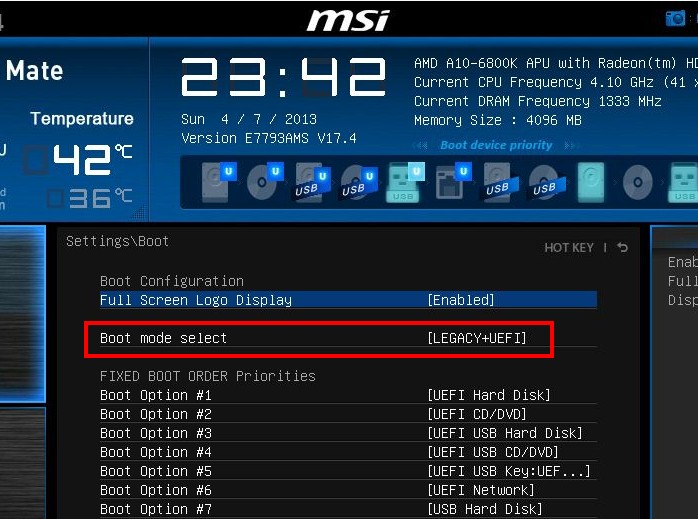
Материнская плата MSI. Подраздел «Boot mode select».
Примечание: На многих ноутбуках невозможно отключить опцию Secure Boot, так как она неактивна, в этом случае может помочь прошивка БИОСа ноутбука последним обновлением.
Как отключить Secure Boot
Как отключить Secure Boot на ноутбуке Toshiba. Утилита InsydeH20 setup utility
опять же с помощью стрелок выбираем Disabled (отключено)
и жмём Enter. Такими нехитрыми действиями мы смогли отключить Secure Boot в БИОСе UEFI.
Но это ещё не всё, теперь нам нужно включить режим «режим совместимости с другими операционными системами. Идём в раздел „Advanced» находим опцию «System configuration»
и заходим в неё, здесь выбираем опцию «Boot Mode» или «OS Mode Selection», и ставим её вместо положения UEFI OS (может быть UEFI BOOT) в положение «CSM Boot» или «UEFI and Legacy OS», «CMS OS»
Чтобы наши изменения вступили в силу сохраняем наши изменения в БИОС, нажимаем F10,
затем соглашаемся Yes и жмём Enter
происходит перезагрузка. Вот теперь мы сможем загрузить наш ноутбук с установочного диска с любой операционной системой. Далее можете войти в меню загрузки ноутбука (обычно нужно жать при включении клавишу ESC или F10) и выбрать вашу (уже подсоединённую) загрузочную флешку с операционной системой или установочный диск, если не знаете как это сделать читайте нашу статью Как загрузить любой ноутбук или компьютер с флешки или диска.
Как отключить опцию Secure Boot на ноутбуке HP
Видим наш параметр безопасной загрузки Secure Boot, выставляем его в положение Disabled (отключено), а опцию «режима совместимости с другими операционными системами» «Legacy support» переводим в положение «Enabled»,
на предупреждение отвечаем Yes.
Сохраняем настройки, жмём F-10, выбираем Yes и Enter, ноутбук перезагружаемся, после перезагрузки выходит вот такое окно с предупреждением «A change to the operating system secure boot mode is peding…» По «англицки» на предлагают ввести на клавиатуре ноутбука код 8721 (в вашем случае код конечно будет другой) и нажать Enter, после этого изменения в настройках БИОСа UEFI будут сохранены и ноутбук перезагрузится.
Как отключить опцию Secure Boot на ноутбуке Samsung. Aptio Setup Utility
с помощью стрелок на клавиатуре выделяем её и ставим в «Disabled», нажимаем «Enter»
на предупреждение о том, что компьютер может загрузиться с ошибкой жмём Enter.
В этом же разделе ниже появляется параметр «OS Mode Selection», выделяем его и жмём «Enter»
выставляем в положение «CMS OS» или «UEFI and Legacy OS» и нажимаем «Enter».
Как отключить опцию Secure Boot на ноутбуке Packard Bell
Жмём при загрузке клавишу F2, реже F6 и попадаем в БИОС UEFI ноутбука,
здесь идём во вкладку Boot.
Если до включения ноутбука Вы подключили к нему флешку, то она может не определиться сразу в этом меню.
Выставляем опцию Boot Mode в положение Legacy BIOS.
А опцию Secure Boot выставляем в положение Disabled.
Далее жмём клавишу F10, этим мы сохраняем настройки внесённые нами в БИОС ноутбука Packard Bell, затем перезагружаемся, жмём при загрузке клавишу F2 и входим опять в БИОС.
Теперь флешка должна определиться . Выставляйте флешку на первую позицию, сохраняйте настройки и перезагружайтесь. Если загрузочная флешка сделана по нашим статьям, то загрузка произойдёт успешно.
Как отключить Secure Boot на стационарном компьютере
жмём Enter и входим в неё, опять жмём Enter и выбираем Other OS (другая операционная система),
теперь выходим отсюда и выбираем CSM (Compatibility Support Module),
ставим опцию Запуск CSM в Enabled.
В открывшихся дополнительных опциях выбираем Параметры загрузочных устройств и выставляем Только Legacy OpROM или UEFI и Legacy OpROM.
Далее опцию Параметры устройств хранения, выставляем в положение Сначала Legacy OpROM или Both, Legacy OpROM first.
Материнская плата MSI. Подраздел «Boot mode select».
Примечание: На многих ноутбуках невозможно отключить опцию Secure Boot, так как она неактивна, в этом случае может помочь прошивка БИОСа ноутбука последним обновлением.
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Заключение
- Secure Boot появился в компьютерном мире относительно недавно и этот протокол безопасности является составляющей UEFI — современным и актуальным видом прошивки материнских плат.
- Протокол безопасности препятствует запуску вредоносного ПО на более низком уровне, чем это делают обычные антивирусы. Поэтому при правильной настройке эта технология может существенно повысить устойчивость ПК к вирусам.
- Secure Boot стоит отключать по необходимости, если он препятствует старту системы с загрузочной флешки или при переустановке Windows. Просто для эксперимента технологию деактивировать не стоит.
- Для любого компьютера схема деактивации одна и та же — за счет указания подходящего критерия в нужном меню UEFI. Главное — это найти правильный путь к такому меню. Даже при существенных сложностях это займет не больше 10 минут.

Отключаем Secure Boot
Этот протокол является функцией UEFI, которая, пришла на смену привычному нам BIOS.
Эта технология дает возможность сделать проверку подписей драйверов и модулей ядра, вычисляя, тем самым, присутствие неподписанного вредоносного кода.
Поэтому Secure Boot довольно эффективно защищает ваш компьютер от вредоносных программ (буткитов), которые переписывают первый загрузочный сектор жесткого диска.
В случае, если вы приобретали свой ноутбук после 2010 года (именно тогда на смену BIOS пришла система UEFI) — вам для установки другой операционной системы либо для ее загрузки с установочной флешки потребуется отключение Unified Extensible Firmware Interface (UEFI).
Стоит отметить, что интерфейс BIOS UEFI у разных производителей ноутбуков и стационарных компьютеров в значительной степени отличается друг от друга, поэтому Secure Boot как отключить мы рассмотрим на примерах с различными моделями устройств.
Содержание этой статьи:
Итог
Как видите, принцип отключения защиты Secure Boot на разных моделях практически одинаков за исключением лишь некоторых нюансов, связанных с местонахождением меню и дополнительными надстройками. Если даже в этом обзоре нет модели вашего ПК, ноутбука, используйте для деактивации защитной загрузочной опции базовый алгоритм. А именно: вход в оболочку UEFI → выключение Secure Boot (+ в некоторых компьютерах включение совместимости с другими ОС) → сохранение созданной конфигурации оболочки → перезагрузка системы.
Успешной и быстрой вам настройки компьютера! Будьте предельно внимательны, изменяя значение опций в консоли UEFI.